Image credit: Magnific
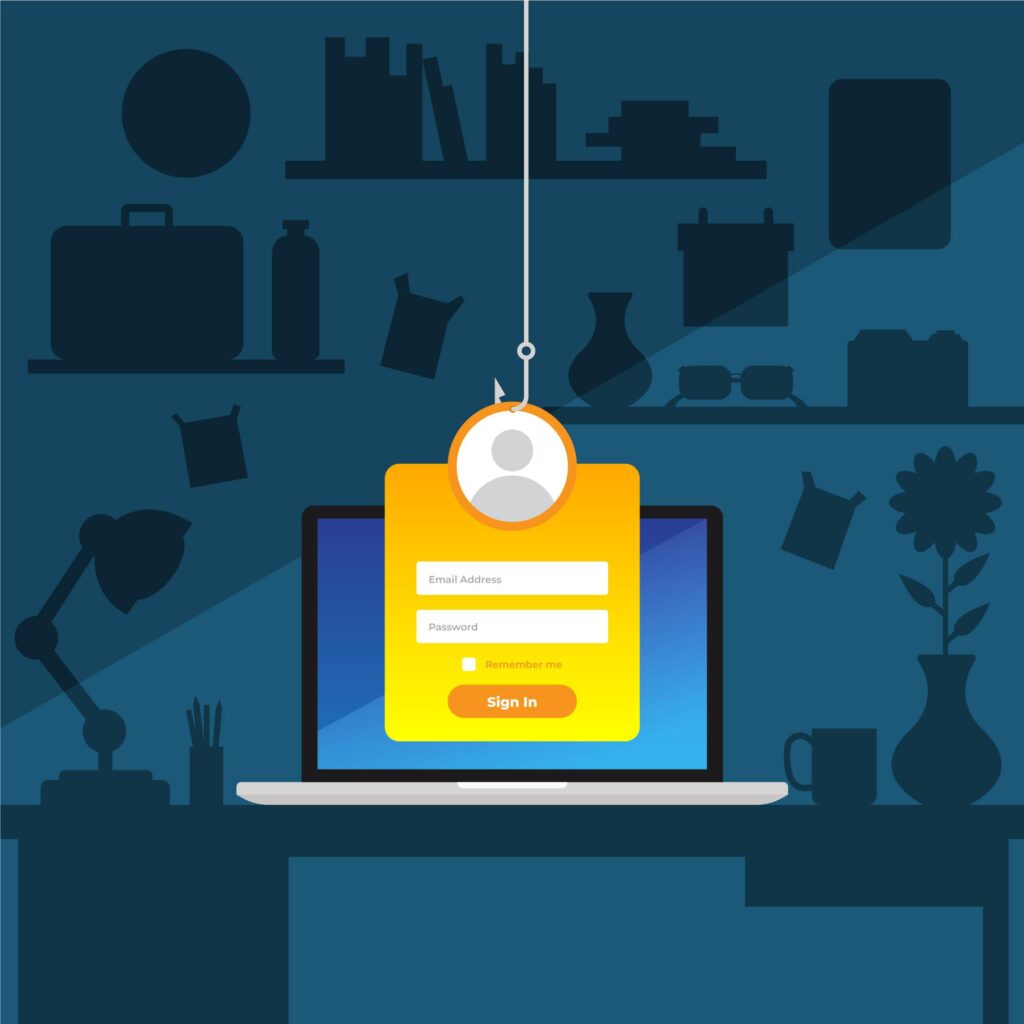
Pengelabuan Tanpa Tanda Bahaya Klasik – Banyak upaya phising saat ini tidak lagi dikhianati oleh tata bahasa yang buruk, URL yang mencurigakan, atau halaman login yang kasar.
Tentu saja, tetap penting untuk mewaspadai tanda-tanda peringatan tersebut, namun ketiadaannya tidak serta-merta membuat sebuah pesan menjadi sah.
Rekayasa sosial modern kini semakin dirancang untuk tahan terhadap pengawasan dan memberikan rasa aman di tempat di mana serangan di masa lalu mungkin meninggalkan beberapa petunjuk.
Secara lebih luas, ancaman yang ditularkan lewat email kini dirancang untuk menemui hambatan sekecil mungkin. Mereka menyabotase alur kerja yang sah dan menjangkau karyawan di tengah tugas, ketika akun mereka terautentikasi dan permintaan tindakan apa pun terasa seperti bagian dari hari kerja biasa.
Beberapa teknik bahkan mengincar sesi langsung (live sessions), dengan penyerang mengalihkan fokus mereka dari mencuri kata sandi ke pencurian token autentikasi.
Dengan berkembang pesatnya ekonomi kejahatan siber sebagai layanan (cybercrime-as-a-service), siapa pun yang berniat buruk dapat membeli kit phising siap pakai yang lengkap dengan mekanisme penangkapan kredensial.
Sementara itu, kecerdasan buatan (AI) telah memangkas waktu dan tenaga yang dibutuhkan untuk meriset banyak target sekaligus merangkas nada yang tepat untuk masing-masing target.
Sebagian besar perkembangan ini bergerak lebih cepat daripada kemampuan banyak perusahaan dalam mengantisipasinya.
Baca juga: File SVG Kuasai Server Bing
Perubahan Taktik dalam Lanskap Phising Modern
- Hilangnya Ciri Bahasa Buruk: Alat AI khusus kini membuat perbaikan bahasa menjadi sangat mudah dan natural. Pelaku juga menggunakannya untuk membangun kedekatan (rapport) sebelum melancarkan aksi utama.
- Tautan QR Code yang Sulit Dideteksi: URL disembunyikan di balik kode QR yang dipindai melalui ponsel pribadi, mem-bypass pengamanan laptop kantor dan memicu efek “loncatan perangkat” (device hop). Berdasarkan telemetri ESET, phising kode QR menyumbang 1 dari setiap 9 email phising pada paruh pertama 2026.
- Modus Tanpa Halaman Login Palsu (ConsentFix): Korban diarahkan ke situs sah yang disusupi, menggunakan CAPTCHA palsu, lalu terjebak dalam alur masuk Microsoft asli yang menghasilkan kode otorisasi OAuth untuk mencuri token sesi aktif tanpa memicu permintaan MFA.
- Lonjakan Teknik ClickFix & AI-Fix: Korban dikelabui untuk menyalin dan menempelkan perintah berbahaya langsung ke terminal mereka sendiri, disembunyikan di balik petunjuk pemecahan masalah palsu pada domain resmi.
- Manipulasi Deepfake Berkualitas Tinggi: Penggunaan audio dan video sintetis yang sangat meyakinkan dalam panggilan kerja, memicu kerugian finansial masif (seperti kasus transfer palsu senilai lebih dari US$25 juta).
Kesalahan Manusia Tidak Cukup Menjelaskan Insiden
Menyalahkan suatu insiden semata-mata pada “kesalahan manusia” mengabaikan celah sistemik yang lebih besar. Beberapa realitas penting yang perlu dipahami meliputi:
- Pelatihan kesadaran keamanan (security awareness) memang penting untuk membangun kebiasaan baik, tetapi ia tidak dapat mendeteksi pesan penipuan yang memang tidak memiliki tanda bahaya kasat mata.
- Banyak karyawan yang mengenali pesan phising atau spam memilih untuk menghapusnya begitu saja tanpa melapor, karena perusahaan tidak memiliki prosedur atau saluran pelaporan yang jelas.
- Bisnis sering kali terlalu khawatir pada ancaman malware berbasis AI, padahal mayoritas insiden aktual tetap berakar dari metode klasik yang dipercepat oleh AI: phising, perangkat lunak belum ditambal (unpatched software), celah pemantauan, dan kata sandi lemah.
Baca juga: Panduan Lengkap Menghapus Jejak Pribadi di Internet
Mitigasi dan Strategi Pertahanan Komprehensif
Untuk melindungi organisasi dari serangan phising mutakhir yang kerap lolos dari pengamatan visual, terapkan langkah-langkah mitigasi berikut:
1. Terapkan Prinsip “Jangan Percaya, Lakukan Verifikasi”:
- Wajibkan konfirmasi melalui saluran terverifikasi terpisah untuk setiap permintaan pembayaran atau tindakan berisiko tinggi.
- Libatkan sistem persetujuan ganda (second approver) untuk transaksi keuangan sensitif.
2. Perkuat Kontrol Teknis dan Autentikasi:
- Gunakan autentikasi yang tahan phising (seperti kunci keamanan fisik FIDO2/WebAuthn) dan kontrol sesi yang ketat untuk menggagalkan pencurian token.
- Terapkan kebijakan pembatasan eksekusi skrip guna meredam dampak serangan tipe ClickFix.
3. Otomatisasi Analisis dan Deteksi Dini:
- Manfaatkan analisis sinyal otomatis untuk merangkai “jejak remah roti” (breadcrumbs) seperti anomali koneksi jaringan atau modifikasi file.
- Adopsi solusi Managed Detection and Response (MDR) untuk memperkuat kapasitas investigasi tim IT yang ramping agar terhindar dari lingkungan kerja yang tidak efisien (swivel-chair environments).
4. Fasilitasi Saluran Pelaporan Insiden:
- Sediakan mekanisme pelaporan phising yang mudah bagi karyawan agar setiap percobaan serangan dapat diinvestigasi sebagai bagian dari mitigasi proaktif.
Baca artikel lainnya:
- Ancaman Siber Baru di Ekosistem Kecerdasan Buatan
- Celah Adobe Bocorkan Chat WhatsApp
- Evolusi Email Phising Tak Pernah Berhenti
- Kerentanan Linux Beri Akses Root
- Game Gratis Bisa Berujung Kehilangan Data Pribadi
- Mengenali dan Menghadapi Serangan Siber Berbasis AI
- Hacker Kini Tidak Lagi Mengincar Password
- Ransomware Kini Tidak Hanya Mengenkripsi Data
- Layanan AI Jadi Target Botnet
- Bahaya WP2Shell Akses RCE Tanpa Login
Sumber berita: