Image credit: Magnific
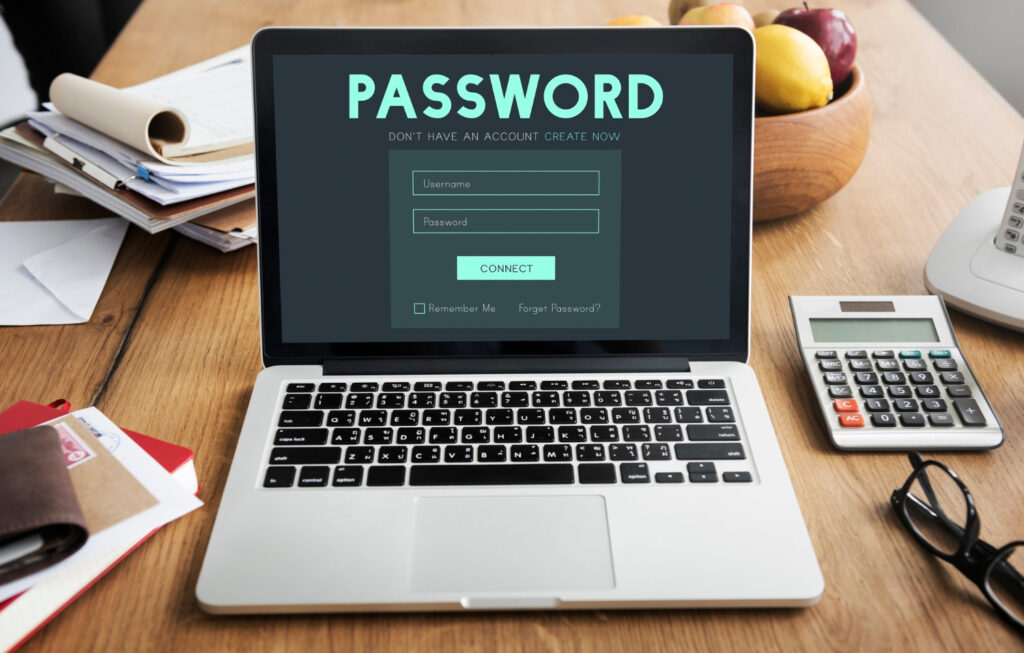
Teknologi Pengganti Password – Kata sandi telah menjadi bagian penting dalam kehidupan digital. Hampir setiap layanan, mulai dari email, media sosial, aplikasi perbankan, hingga sistem perusahaan, menggunakan kata sandi untuk memastikan bahwa seseorang memiliki hak mengakses sebuah akun.
Namun, ketergantungan pada kata sandi juga menimbulkan persoalan keamanan. Pengguna harus mengingat banyak kombinasi karakter, sementara penyerang terus mencari cara untuk mencurinya melalui:
- Phising.
- Malware.
- Pencurian data.
- Maupun serangan brute force.
Penggunaan kata sandi yang sama pada beberapa layanan turut memperbesar risiko ketika salah satu akun mengalami kebocoran.
Kondisi tersebut mendorong perkembangan teknologi autentikasi tanpa kata sandi atau passwordless authentication. Pendekatan ini memungkinkan identitas pengguna diverifikasi melalui perangkat, karakteristik biologis, kunci kriptografi, atau mekanisme lainnya.
Berikut tujuh teknologi yang berpotensi menggantikan peran kata sandi dalam mengamankan akun digital.
1. Passkey: Autentikasi dengan Kriptografi
Passkey merupakan salah satu teknologi yang paling menjanjikan untuk menggantikan kata sandi. Teknologi ini menggunakan sepasang kunci kriptografi, yaitu kunci publik dan kunci privat, untuk memverifikasi identitas pengguna.
Kunci publik disimpan oleh layanan yang diakses, sedangkan kunci privat berada pada perangkat atau pengelola kredensial pengguna. Ketika masuk ke akun, pengguna cukup mengonfirmasi identitas melalui sidik jari, pengenalan wajah, atau PIN perangkat.
Passkey dikembangkan berdasarkan standar FIDO2 dan WebAuthn. Salah satu keunggulan utamanya adalah keterikatan autentikasi dengan situs atau layanan yang sebenarnya. Dengan demikian, passkey tidak dapat begitu saja digunakan pada situs palsu yang meniru halaman login resmi.
Teknologi ini juga mengurangi kebutuhan untuk mengirimkan rahasia autentikasi melalui jaringan, sehingga lebih tahan terhadap pencurian kredensial melalui phishing.
2. Autentikasi Biometrik: Mengenali Identitas dari Tubuh Pengguna
Autentikasi biometrik menggunakan karakteristik fisik atau biologis untuk memverifikasi identitas seseorang. Teknologi ini sudah banyak digunakan pada ponsel pintar, laptop, dan perangkat lainnya.
Beberapa metode biometrik yang umum meliputi:
- Sidik jari: Mengidentifikasi pola unik pada permukaan jari pengguna.
- Pengenalan wajah: Menganalisis karakteristik wajah untuk memastikan identitas seseorang.
- Pemindaian iris: Menggunakan pola kompleks pada bagian iris mata sebagai dasar identifikasi.
- Pengenalan suara: Menganalisis karakteristik suara, seperti pola frekuensi dan intonasi.
Keunggulan biometrik terletak pada kemudahan penggunaannya. Seseorang tidak perlu mengingat kombinasi karakter atau mengetikkan kata sandi setiap kali mengakses perangkat.
Namun, biometrik tidak selalu menjadi pengganti kata sandi secara mandiri. Dalam banyak implementasi passkey, sidik jari dan pengenalan wajah justru berfungsi membuka kunci privat yang tersimpan pada perangkat.
Teknologi ini juga memiliki keterbatasan. Data biometrik yang bocor tidak mudah diganti seperti kata sandi. Selain itu, sistem pengenalan dapat menghadapi risiko pemalsuan menggunakan foto, rekaman suara, atau teknologi deepfake jika mekanisme pendeteksiannya tidak memadai.
Baca juga: Memahami Lampiran Email Berbahaya (Maldocs)
3. Kunci Keamanan Fisik: Login Menggunakan Perangkat Khusus
Kunci keamanan fisik (hardware security key) merupakan perangkat kecil yang digunakan untuk membuktikan identitas pengguna ketika mengakses akun digital.
Perangkat ini biasanya dihubungkan melalui USB atau menggunakan NFC. Beberapa kunci keamanan mendukung standar FIDO2 dan dapat digunakan untuk autentikasi tanpa kata sandi.
Ketika pengguna ingin masuk ke akun, sistem meminta konfirmasi melalui kunci keamanan tersebut. Perangkat kemudian melakukan proses kriptografi untuk membuktikan bahwa pengguna memiliki kredensial yang benar.
Salah satu keunggulannya adalah kunci privat tidak perlu dibagikan kepada layanan yang diakses. Selain itu, autentikasi berbasis FIDO memiliki perlindungan terhadap phishing karena proses verifikasinya terikat pada identitas situs.
Kunci keamanan fisik cocok digunakan oleh organisasi, administrator sistem, dan pengguna yang membutuhkan perlindungan akun tingkat tinggi. Meski demikian, perangkat ini harus dijaga agar tidak hilang atau digunakan oleh pihak yang tidak berwenang.
4. Autentikasi Berbasis Perangkat (Device-Based Authentication)
Teknologi ini menjadikan perangkat yang digunakan sebagai salah satu dasar untuk memverifikasi identitas pengguna.
Sistem dapat mengenali perangkat yang telah didaftarkan sebelumnya melalui sertifikat digital, kunci kriptografi, atau identitas perangkat yang terlindungi. Ketika pengguna mengakses layanan, sistem memeriksa apakah perangkat tersebut memiliki kredensial yang valid.
Dalam lingkungan perusahaan, pendekatan ini dapat diterapkan dengan menggabungkan identitas perangkat dan identitas pengguna. Sebagai contoh, akses ke sistem internal hanya diberikan jika karyawan menggunakan perangkat terdaftar yang memenuhi persyaratan keamanan organisasi.
Autentikasi berbasis perangkat dapat mengurangi ketergantungan pada kata sandi, terutama jika dipadukan dengan sertifikat digital atau mekanisme kriptografi lainnya.
Namun, kepemilikan perangkat saja tidak cukup untuk memastikan identitas seseorang. Perangkat yang hilang, dicuri, atau telah dikompromikan tetap dapat menjadi sumber risiko apabila tidak dilengkapi mekanisme pengamanan dan pencabutan akses.
Baca juga: Serangan Senyap Incar Jutaan Pengguna BdThemes
5. Magic Link: Masuk Melalui Tautan Sekali Pakai
Magic link menawarkan cara masuk ke akun tanpa perlu mengetikkan kata sandi. Ketika pengguna memasukkan alamat email, layanan akan mengirimkan tautan khusus yang dapat digunakan untuk menyelesaikan proses login.
Tautan tersebut biasanya memiliki masa berlaku terbatas dan hanya dapat digunakan sekali. Setelah pengguna membukanya, layanan memverifikasi token yang terdapat di dalam tautan sebelum memberikan akses ke akun.
Metode ini relatif mudah digunakan karena tidak membutuhkan kata sandi maupun perangkat khusus. Sejumlah layanan digital menggunakannya sebagai alternatif proses login tradisional.
Namun, keamanan magic link sangat bergantung pada perlindungan akun email. Jika penyerang berhasil mengambil alih email pengguna, mereka berpotensi meminta dan menggunakan tautan autentikasi tersebut.
Karena itu, magic link bukan berarti menghilangkan risiko pencurian kredensial sepenuhnya. Teknologi ini memindahkan sebagian ketergantungan autentikasi dari kata sandi ke keamanan akun email.
6. Autentikasi Berbasis Sertifikat Digital (PKI)
Public Key Infrastructure (PKI) merupakan sistem yang menggunakan sertifikat digital dan kriptografi kunci publik untuk membuktikan identitas pengguna, perangkat, atau layanan.
Dalam autentikasi berbasis sertifikat, pengguna dapat mengakses sistem dengan sertifikat digital yang diterbitkan oleh otoritas sertifikat (Certificate Authority). Sistem tujuan memeriksa validitas sertifikat dan membuktikan bahwa pihak yang mengakses memiliki kunci privat yang sesuai.
Metode ini banyak digunakan dalam lingkungan perusahaan, jaringan privat, dan sistem yang membutuhkan kontrol akses terkelola. Sebagai contoh, organisasi dapat menerapkan autentikasi sertifikat untuk mengizinkan perangkat tertentu terhubung ke jaringan internal tanpa meminta kata sandi jaringan setiap kali digunakan.
Keunggulannya adalah identitas dapat dikelola secara terpusat, termasuk penerbitan, masa berlaku, dan pencabutan sertifikat. Namun, organisasi harus memiliki pengelolaan siklus hidup sertifikat yang baik. Sertifikat yang kedaluwarsa, dicuri, atau tidak dicabut setelah perangkat dinonaktifkan dapat menimbulkan celah keamanan.
Baca juga: Zero-Day Eksploitasi Metabase
7. Autentikasi Berbasis Perilaku: Mengenali Pola Pengguna
Teknologi autentikasi berbasis perilaku (behavioral authentication) menggunakan pola aktivitas pengguna untuk membantu memastikan bahwa seseorang yang sedang mengakses sistem merupakan pengguna yang sah.
Sistem dapat menganalisis sejumlah karakteristik, seperti pola mengetik, cara menggerakkan tetikus, kebiasaan menggunakan perangkat, atau pola interaksi dengan aplikasi.
Sebagai contoh, sistem dapat mengenali bahwa seorang pengguna biasanya mengakses aplikasi dari perangkat dan lokasi tertentu, dengan pola aktivitas yang relatif konsisten. Jika terjadi perubahan yang tidak biasa, sistem dapat meminta verifikasi tambahan atau membatasi akses.
Pendekatan ini sering menjadi bagian dari autentikasi adaptif atau berbasis risiko (risk-based authentication). Artinya, sistem tidak selalu meminta proses verifikasi yang sama, tetapi menyesuaikannya dengan tingkat risiko setiap sesi akses.
Meskipun menarik, autentikasi perilaku umumnya lebih tepat digunakan sebagai lapisan pendukung daripada satu-satunya metode untuk membuktikan identitas. Pola perilaku dapat berubah, dan sistem juga berpotensi salah mengenali aktivitas pengguna.
Apakah Kata Sandi Benar-Benar Akan Hilang?
Perkembangan berbagai teknologi tersebut menunjukkan bahwa autentikasi digital sedang bergerak menuju pendekatan yang tidak lagi bergantung sepenuhnya pada kata sandi.
Passkey dan kunci keamanan fisik menawarkan mekanisme kriptografi yang lebih tahan terhadap phishing. Biometrik memberikan kemudahan dalam memverifikasi pengguna.
Sedangkan sertifikat digital dan autentikasi berbasis perangkat menawarkan pengelolaan identitas yang lebih terstruktur bagi organisasi. Sementara itu, magic link dan autentikasi perilaku memberikan alternatif dalam situasi penggunaan tertentu.
Namun, tidak semua teknologi tersebut dapat menggantikan kata sandi secara langsung. Sebagian merupakan metode autentikasi tanpa kata sandi, sedangkan lainnya berfungsi sebagai faktor tambahan atau mekanisme penilaian risiko.
Peralihan menuju sistem tanpa kata sandi juga membutuhkan kesiapan infrastruktur, dukungan layanan, pengelolaan perangkat, dan mekanisme pemulihan akunyang aman.
Pada akhirnya, masa depan keamanan digital kemungkinan tidak ditentukan oleh satu teknologi pengganti kata sandi. Kombinasi kriptografi, biometrik, perangkat tepercaya, dan pengelolaan identitas yang baik justru dapat membentuk sistem autentikasi yang lebih kuat, praktis, dan sesuai dengan kebutuhan pengguna maupun organisasi.
Baca artikel lainnya:
- Email Bisa Curi Password Tanpa JavaScript
- Perangkat IoT Mempermudah Hidup Tetapi Apakah Sudah Aman?
- SilverFox Lumpuhkan Antivirus dengan Driver Rentan
- Tanda Bahaya! Backdoor Sembunyi dalam Router
- Email Phising Berisi Quishing
- Badai Phising Global: Kit AiTM Incar Microsoft 365
- 15 Celah Keamanan TP-Link
- Dilema CISO: Anggaran vs Keamanan Siber
- Saat Asisten AI Menjadi Mata-Mata Rapat Anda
Sumber berita: