Image credit: Dreamina Capcut
Mantax Otax Serangan pengguna Android di Indonesia – Gelombang ancaman siber yang menyasar pengguna gawai berbasis Android di Indonesia kembali meningkat. Peneliti mendapati kemunculan galur malware baru bernama Mantax Otax.
Malware yang menggabungkan kemampuan ransomware (pemerasan data) dan spyware (pencurian data rahasia) untuk mengunci perangkat, meretas informasi sensitif, hingga meneror korban secara psikologis.
Berdasarkan investigasi peneliti, malware ini didistribusikan oleh operator lokal di Indonesia melalui file APK berbahaya yang diunduh di luar Google Play Store.
Para pelaku memanfaatkan teknik rekayasa sosial serta pesan phishing untuk menjebak korban agar memasang aplikasi palsu tersebut.
Baca juga: Menangkal Pembajakan Akun via Selfie Video AI
Mekanisme Infeksi dan Kendali Jarak Jauh
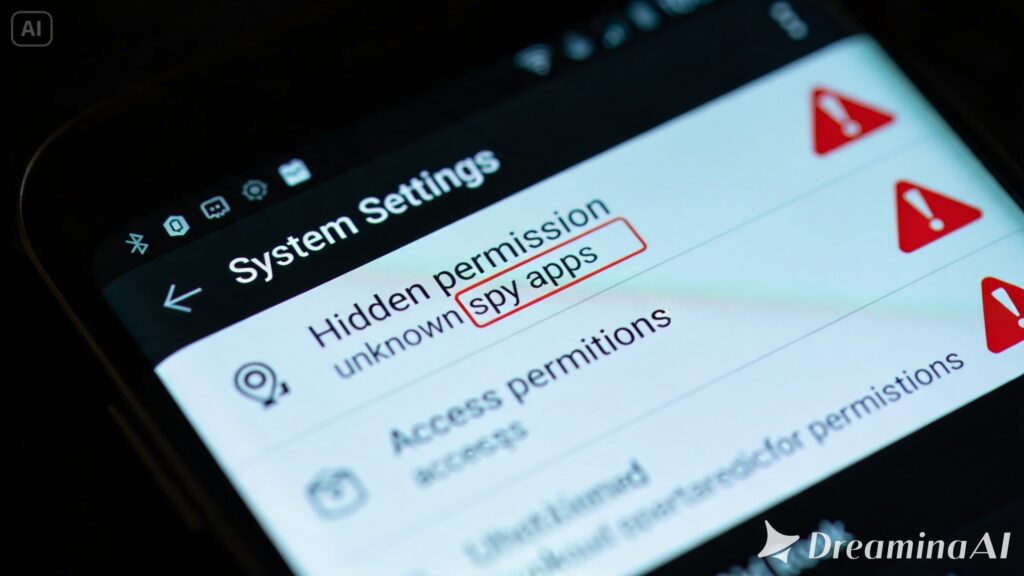
Begitu berhasil terpasang di perangkat korban, Mantax Otax langsung meminta izin aksesibilitas (Accessibility service). Fitur ini memberikan kendali tingkat tinggi kepada pelaku untuk memanipulasi perangkat dari jarak jauh.
Setelah mendapatkan izin, malware akan:
- Menghubungkan perangkat ke peladen komando dan kontrol (C2) yang domainnya disembunyikan melalui GitHub.
- Mengirimkan data telemetri penting korban, seperti lokasi, operator seluler, versi Android, hingga identitas perangkat (device ID).
- Menerima instruksi lanjutan dari pelaku melalui infrastruktur Firebase atau protokol WebSockets.
Enkripsi File pada Android Versi Lama
Fitur pemerasan (ransomware) dari Mantax Otax dirancang khusus untuk menyerang ponsel Android yang menjalankan versi sistem operasi lebih lama.
- Pembatasan Sistem Operasi: Modul enkripsi ini hanya berfungsi efektif pada Android versi 9 atau lebih lama. Fitur keamanan Scoped Storage yang diperkenalkan pada Android 10 dan sesudahnya secara otomatis membatasi akses enkripsi ke direktori file eksternal, sehingga melindungi bagian sistem yang lebih baru.
- Enkripsi Data: Malware menyisir penyimpanan bersama, mengenkripsi jenis file tertentu menggunakan kunci AES spesifik dari peladen C2, lalu menghapus file asli dan mengubah ekstensinya menjadi .enc.
- Pesan Tebusan: Pelaku mengganti gambar galeri lokal dengan catatan tebusan serta membuka obrolan full-screen berbasis Firebase untuk melakukan negosiasi pembayaran.
Peneliti sendiri berhasil membongkar komunikasi pelaku setelah menemukan celah miskonfigurasi pada peladen C2 Firebase milik penjahat yang mengekspos transkrip obrolan dengan para korban.
Baca juga: Malware Android yang Berpikir Sendiri
Fitur Mata-Mata (Spyware) dan Teror Psikologis
Selain mengunci data, Mantax Otax dilengkapi dengan rangkaian fitur pengintaian tingkat lanjut yang membahayakan privasi korban:
- Mampu merekam PIN layar kunci guna mempertahankan akses permanen ke perangkat.
- Membaca SMS, kode OTP, riwayat panggilan, kontak, riwayat peramban, daftar aplikasi terpasang, akun Google, hingga lokasi GPS secara real-time.
- Mengekstrak profil dan percakapan dari aplikasi WhatsApp serta Telegram menggunakan simulasi interaksi layanan aksesibilitas.
- Menyalahgunakan API MediaProjection Android untuk mengambil tangkapan layar, merekam video MP4, melakukan streaming layar korban, hingga mengambil foto secara diam-diam melalui kamera perangkat dan mengunggahnya ke operator.
Pada versi keduanya, Mantax Otax menambahkan fitur teror psikologis berupa dialog pop-up berulang, video layar penuh, kilatan gambar kejut (jumpscare), serta pesan suara otomatis (text-to-speech) yang diputar melalui pengeras suara ponsel untuk menekan korban agar segera membayar tebusan.
Mitigasi dan Rekomendasi Keamanan
Mengingat aplikasi ini mendistribusikan dirinya di luar toko aplikasi resmi, pengguna disarankan untuk memperketat pengamanan perangkat dengan langkah-langkah berikut:
- Jangan pernah mengunduh file APK dari sumber pihak ketiga yang tidak dikenal atau tautan mencurigakan di luar Google Play Store.
- Jangan pernah memberikan izin Accessibility service kepada aplikasi yang tidak memiliki urgensi fungsi yang jelas.
- Selalu perbarui perangkat Android ke versi terbaru agar terlindungi oleh fitur keamanan modern seperti Scoped Storage dan sistem proteksi bawaan.
- Perangkat yang terhubung dengan layanan Google Play Protect secara otomatis dapat mendeteksi dan memblokir varian malware ini berkat kerja sama pemantauan keamanan global yang aktif.
Baca artikel lainnya:
- Waspada Celah FortiSandbox dan FortiAuthenticator
- Kacamata Pintar Mengintai Rahasia Anda
- Situs JDownloader Disusupi Installer Palsu
- VoidStealer Curi Data Lewat Memori Browser
- Peretas Catut Nama OpenAI Curi Kredensial
- Backdoor Baru di Balik Situs Claude AI Palsu
- Ancaman Brainrot pada Anak
- 123456 Masih Jadi Primadona Peretas
- Amankan Sistem dari Eksploitasi Sandbox vm2
- Malware Pencuri OTP via Phone Link
Sumber berita: